Preskoči na sadržaj
SIGURNOST9 min čitanja

SMS kod, aplikacija ili hardverski ključ? Velika usporedba 2FA metoda (2026.)

Svaka je dvofaktorska zaštita bolja od gole lozinke — ali razlike među metodama nisu nijanse. SMS pada na SIM swap i presretanje, kodovi i push potvrde na AiTM phishing i umor od potvrda, a hardverski ključ na — ništa od navedenog. Usporedba po stvarnim napadima, s brojkama iz Googleova istraživanja na stvarnim računima.

31. kolovoza 2026.|Vi-Di.me tim|Ažurirano: 28. rujna 2026.|Stručna provjera prije objave
Krupni plan dvaju sigurnosnih ključeva u rukama
Fotografija: Yubico (službeni materijali).

TL;DR / KRATKO

Redoslijed snage: SMS < aplikacijski kod < push potvrda < hardverski ključ / passkey. U Googleovom istraživanju s NYU i UCSD (2019.) na stvarnim napadima: SMS je zaustavio 76 % ciljanih napada, uređajski upit oko 90 %, a hardverski ključ 100 %.

Razlog je strukturan: kod se može izmamiti i prepisati, potvrda izmoriti, a FIDO2 ključ odgovara samo pravoj domeni — čovjek iz te jednadžbe ispada.

01

Koja 2FA metoda zaustavlja najviše napada?

Google je s istraživačima NYU i UCSD objavio studiju rađenu na stvarnim napadima na stvarne račune — ne u laboratoriju. Postotak zaustavljenih ciljanih napada po metodi:

SMS kod: 76 % · uređajski upit (push): ~90 % · hardverski ključ: 100 %

Kod automatiziranih botova i masovnog phishinga sve metode stoje dobro (SMS: 100 % botova, 96 % masovnog phishinga). Razlika se otvara točno ondje gdje boli: kad Vas netko lovi osobno. I zato se izbor metode ne radi po udobnosti nego po tome koliko Vam je račun vrijedan napadaču.

02

Kako napadači zaobilaze SMS, aplikacijski kod i push potvrdu?

SMS pada na tri načina. SIM swap: napadač uvjeri operatera da mu izda Vašu karticu i kodovi stižu njemu. Presretanje: SS7 ranjivosti mreže. I najčešće — AiTM phishing: lažna stranica kod jednostavno zatraži i proslijedi.

Aplikacijski kod (TOTP) pada na AiTM. Kod vrijedi 30 sekundi — proxy stranici je i pola toga dovoljno. Microsoft je dokumentirao kampanju protiv 10.000+ organizacija koja je upravo tako uredno prolazila MFA i krala kolačiće sesije.

Push potvrda pada na umor i nepažnju. Deseti zahtjev u ponoć mnogi odobre samo da prestane. Brojevi za uparivanje to ublažavaju — ali i dalje ovise o čovjekovoj pažnji u najgorem trenutku.

Hardverski ključ ne pada ni na jedno od navedenog — i to nije marketinška tvrdnja nego svojstvo protokola: FIDO2 vjerodajnica je kriptografski vezana uz domenu, pa lažna stranica od ključa ne dobiva ništa, ma koliko uvjerljivo izgledala.
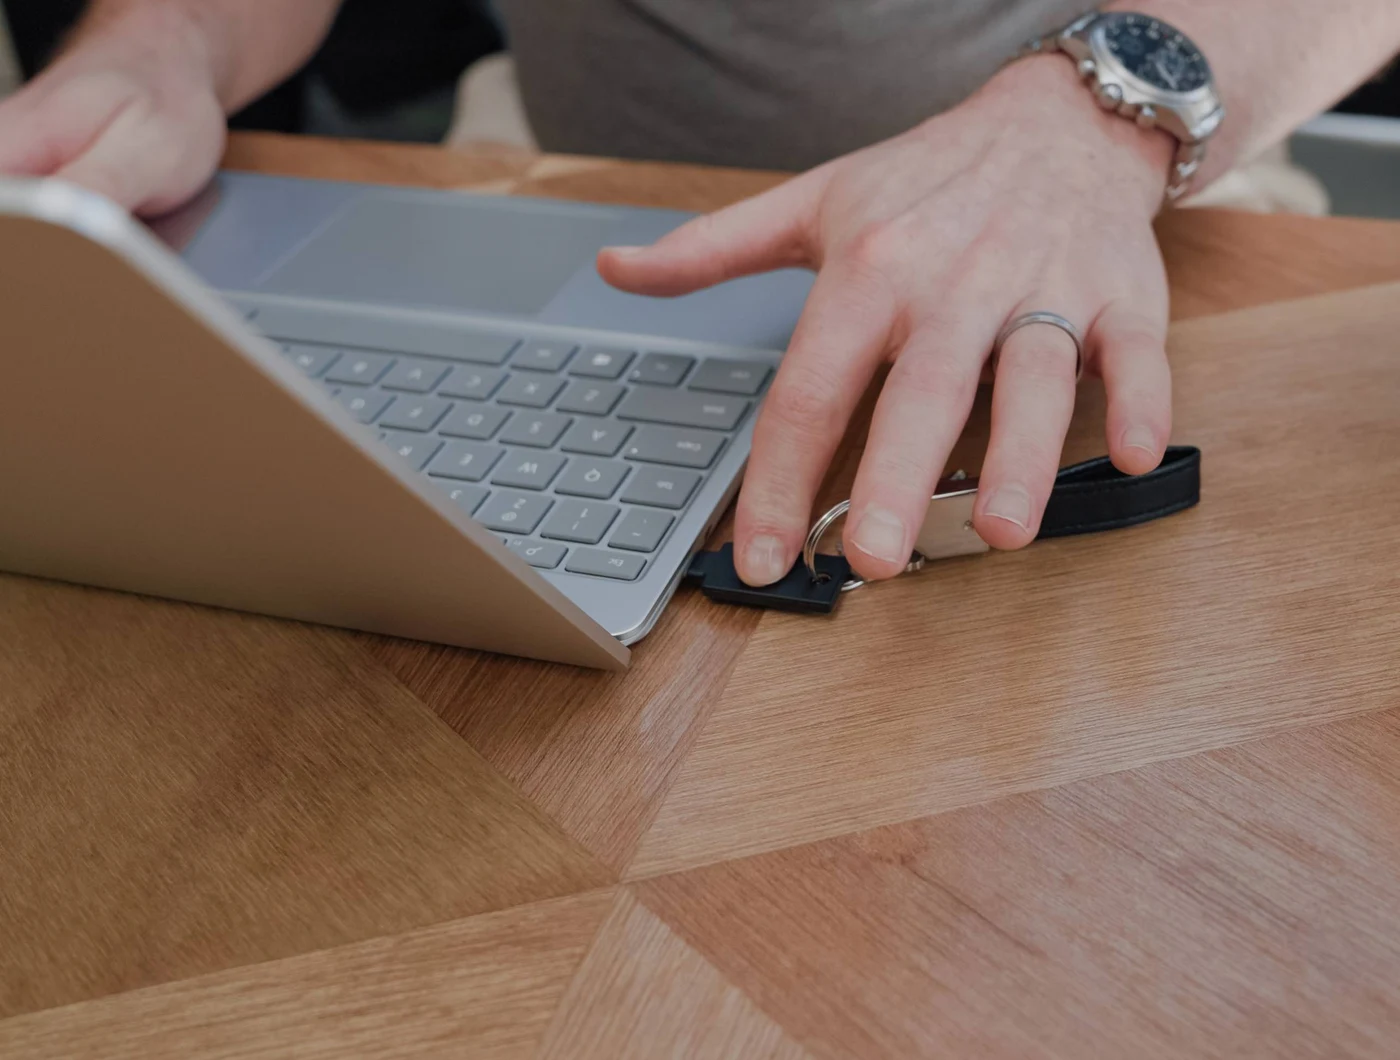
Ruka dodiruje sigurnosni ključ YubiKey na privjesku, umetnut u prijenosnik na drvenom stolu

Fotografija: Yubico (službeni materijali).

Detaljno smo to razložili u članku o ZKS-u i višefaktorskoj autentifikaciji. Cloudflare je 2022. objavio udžbenički primjer: napadač je ukrao lozinke i kodove zaposlenika — a upad je stao jer se prijava dovršavala ključem.

03

Usporedna tablica: sedam kriterija, četiri metode

Sažetak po kriterijima koji se u praksi pokažu bitnima:

  • Otpornost na phishing/AiTM: SMS ne · TOTP ne · push djelomično · ključ da.
  • Otpornost na SIM swap: SMS ne · ostali da.
  • Radi bez mobitela: SMS ne · TOTP ne · push ne · ključ da.
  • Radi bez baterije i mreže: samo ključ.
  • Trošak: SMS/TOTP/push besplatni · ključ jednokratno — kod nas od 36,25 € (Security Key NFC; cijena na dan 10. 9. 2026.: 36,25 €).
  • Brzina prijave: ključ je najbrži — dodir umjesto prepisivanja koda.
  • Što se gubi gubitkom uređaja: mobitel nosi SVE tri slabije metode odjednom; ključ ima rezervni primjerak u ladici.

Preporuka po razini rizika: privatni računi bez osjetljivog sadržaja — TOTP aplikacija je u redu. E-pošta, upravitelj lozinki, kripto, poslovni i administratorski računi — hardverski ključ, uz rezervni. Obveznici ZKS-a — phishing-otporna MFA za ovlaštene račune nije stvar ukusa nego dokazive mjere.

Najjeftiniji ulaz u phishing-otpornu prijavu je Security Key C NFC (36,25 €; cijena na dan 10. 9. 2026.: 36,25 €); ako uz web servise trebate i prijavu u računalo, SSH ili OpenPGP, ide YubiKey 5C NFC (72,50 €; cijena na dan 10. 9. 2026.: 72,50 €).

Za cijeli tim postoji i treći put: u pretplatnom modelu YubiKey as a Service ključevi se ne kupuju po komadu nego plaćaju po korisniku godišnje, sa zamjenama i isporukom uključenima.

Koji ključ i po kojoj cijeni u Hrvatskoj →

FAQ

Je li SMS kod bolji nego ništa?

Da, znatno — u Googleovoj studiji SMS je zaustavio 100 % automatiziranih botova i 96 % masovnog phishinga. Problem nastaje kad Vas netko cilja osobno: SIM swap, presretanje i AiTM proxy tada rade upravo protiv SMS-a, pa je za ciljane napade zaustavio samo 76 %. Zaključak: SMS je bolji od ničega, ali nije mjera za račune do kojih je napadaču stalo.

Zar aplikacija poput Google Authenticatora nije dovoljna?

Za većinu privatnih računa jest razuman minimum. Ali kod iz aplikacije se u AiTM napadu prepisuje jednako lako kao SMS — lažna stranica ga proslijedi pravoj u sekundi. Aplikacija štiti od SIM swapa, ne od phishinga. Zato je za e-poštu, upravitelj lozinki i poslovne račune standard hardverski ključ ili passkey.

Sto je MFA umor (push fatigue)?

Napad u kojem napadač s ukradenom lozinkom šalje desetke push zahtjeva dok žrtva iz frustracije ili zabune ne pritisne Odobri. Zbog toga su ozbiljni servisi push potvrde pojačali brojevima za uparivanje. Hardverski ključ nema taj problem: bez fizičkog dodira ključa na pravoj domeni prijave nema.

2FAMFASMSTOTPYubiKeyusporedbaphishing
SIGURNOSNI AUDIT

Trebate provjeru rizika?

Napravimo početni audit domene, emaila, Microsoft 365 ili Google Workspace postavki, backupa i incident procedure. Dobivate jasan prioritet što prvo popraviti.

POVEZANI ČLANCI

SIGURNOST

Tko gasi SMS kodove i uvodi passkey: Microsoft, Google, Apple, banke i države — rokovi do 2027.

Microsoft 1. 2. 2027. gasi SMS kodove u Microsoftu 365, AWS i X ograničili su ih već prije, a Google, Apple, Meta i OpenAI nude passkey. Pregled platformi, banaka i država — što je potvrđeno, s kojim rokom i tko prima hardverski ključ.

Čitaj više
SIGURNOST

ZKS traži višefaktorsku autentifikaciju. Zašto SMS kod nije dovoljan — i zašto je hardverski ključ najjači odgovor

Obveznici Zakona o kibernetičkoj sigurnosti moraju među mjerama upravljanja rizicima imati i višefaktorsku autentifikaciju — to piše u NIS2 direktivi koju zakon prenosi. Ali postoji detalj koji većina rasprava preskače: napadači danas rutinski zaobilaze SMS kodove i aplikacijske kodove alatima koji presreću cijelu sesiju. Mjera koja se da zaobići u pet minuta nije mjera. Prolazimo što zakon točno traži, gdje naslijeđena MFA pada i kako izgleda uvođenje koje se pred nadzorom može dokazati.

Čitaj više
SIGURNOST

YubiKey na Google računu: postavljanje u 10 minuta, korak po korak

Google račun je račun preko kojeg se resetira gotovo sve ostalo — pa je i prvo mjesto gdje fizički ključ ima smisla. Postavljanje traje desetak minuta, ali tri detalja ljudi redovito preskoče: rezervni ključ, backup kodovi i uklanjanje slabijih metoda. Prolazimo cijeli postupak i zamke.

Čitaj više
SIGURNOST

Što je passkey (pristupni ključ) i sigurnosni ključ — jednostavno objašnjeno

Prijava otiskom prsta umjesto lozinke koju nitko ne može ukrasti ni izmamiti — to je passkey. Sve objašnjeno jednostavno: kako radi, gdje ga uključiti (Google, Apple, Instagram...) i kada se isplati hardverski sigurnosni ključ.

Čitaj više