
Zašto je M365 mjesto gdje se ovo dobiva ili gubi
Kompromitirani poslovni sandučić najskuplji je pojedinačni incident u malim i srednjim tvrtkama: iz njega idu lažni računi kupcima, presretanje plaćanja i pristup svemu što je ikad poslano mailom.
Microsoft je još 2022. dokumentirao AiTM kampanju protiv više od 10.000 organizacija koja je uredno prolazila klasičnu MFA — kodovi i push potvrde presretani su zajedno sa sesijom.
Zašto ključ na to imun, objasnili smo u članku o ZKS-u i višefaktorskoj autentifikaciji. Ovdje je praktični dio: kako se to u Microsoft 365 stvarno uključuje.
Snimka: Yubico (službeni materijali). Video je na engleskom; koraci u tekstu ispod su na hrvatskom.
Do kada Microsoft gasi SMS i glasovne kodove za prijavu?
Microsoft vlastiti SMS i glasovni MFA gasi 1. 2. 2027. za sve korisnike osim globalnih administratora i vanjskih korisnika, a njima 1. 7. 2027.; passkey je u Entra ID-u zadana prijava od 1. 9. 2026.
| Datum | Što se događa | Što napraviti |
|---|---|---|
| 1. 9. 2026. | Korisnicima sa SMS-om ili pozivom automatski se uključuje passkey, a kampanja registracije ih pri MFA prijavi poziva da ga dodaju (zadano s neograničenim odgodama). | Najavite promjenu zaposlenicima i pripremite politiku metoda. |
| 30. 10. 2026. | Tko ima stvarnu regulatornu ili operativnu potrebu za SMS-om, može ugovoriti telefonskog pružatelja u Microsoft Security Storeu. | Popišite skupine kojima SMS doista treba i zapišite zašto. |
| 1. 2. 2027. | Microsoftov SMS i glasovni MFA prestaje za sve osim globalnih administratora i vanjskih korisnika; interni gosti su u ovom roku. Kome je to jedina metoda, mora registrirati passkey pri prijavi — upit je blokirajući i bez izuzeća. | Do tada svi na passkey, Windows Hello ili FIDO2 ključ. |
| 1. 7. 2027. | Isto za globalne administratore i vanjske korisnike. | Administratore prebacite prve, ne zadnje. |
Automatsko uključivanje može se privremeno odgoditi postavkom passkeyDynamicMigration u politici metoda (kroz Microsoft Graph), ali samo do 1. 2. 2027.; za samo gašenje izuzeća nema.
U praksi: popišite korisnike koji se još prijavljuju SMS-om ili pozivom (Microsoft za to objavljuje PowerShell skriptu), a ljudima bez službenog mobitela i dijeljenim radnim mjestima predvidite FIDO2 ključeve — Microsoft ih vodi kao passkey vezan uz uređaj.
Koji model za koji uređaj i gdje ga kupiti, opisali smo u članku Gdje kupiti YubiKey u Hrvatskoj, a sve o samom gašenju — tko je obuhvaćen, licence, javne institucije i usporedba s Googleom — u članku Microsoft gasi SMS kodove 1. 2. 2027.
Kako uvesti YubiKey u Microsoft 365 i Entra ID?
1. Uključite metodu. Entra admin centar → Protection → Authentication methods → Passkey (FIDO2) → Enable. Ciljajte pilot-skupinu, ne odmah sve; po potrebi ograničite dopuštene modele ključeva (AAGUID popis).
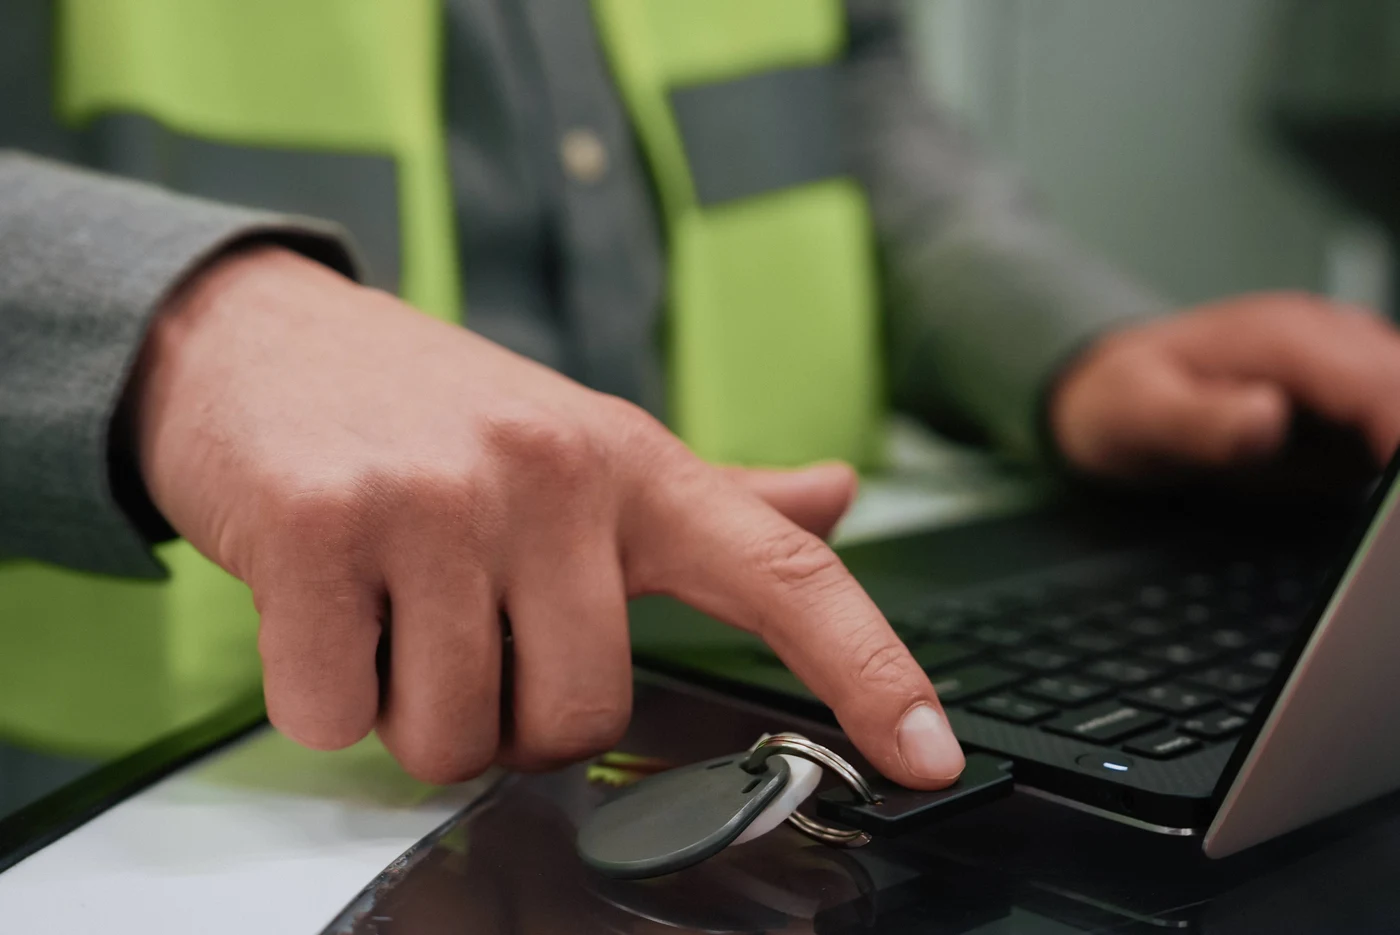
2. Registracija bez kaosa. Zaposlenik na My Security Info stranici (Sigurnosne informacije računa) doda metodu Sigurnosni ključ, umetne YubiKey, postavi PIN, dodirne. Dvije minute po osobi; za nove zaposlenike postupak ide uz privremeni pristupni kod pri onboardingu.
Fotografija: Yubico (službeni materijali).
Kod većih tenanata dio ovog posla preuzima Yubico: u pretplatnom modelu YubiKey as a Service ključevi mogu stići predkonfigurirani i upisani prije isporuke, pa zaposlenik dobije ključ spreman za upotrebu.
3. Učinite ključ obveznim — snagama autentifikacije. Ovo je korak koji većina preskoči, a bez njega je sve dotad samo opcija.
Pravilo uvjetnog pristupa: ciljana skupina (krenite s globalnim administratorima i upravom) → Grant → Require authentication strength → ugrađena snaga Phishing-resistant MFA. Od tog trenutka prijava tim računima bez ključa (ili platformskog passkeya, ako ga dopustite) ne postoji.
4. Valovi za ostale. Nakon tjedan-dva mira na ovlaštenim računima, ista se snaga širi po odjelima. Stare metode (SMS, govorni poziv) se gase u politici metoda — lanac je jak koliko i najslabija dopuštena karika.
5. Break-glass račun izvan pravila — s dugom lozinkom u sefu i alarmom na prijavu. Uvijek, bez iznimke.
Kako dokazati nadzoru da MFA doista provodite?
Za obveznika Zakona o kibernetičkoj sigurnosti vrijednost ovog pristupa je što se ne dokazuje pričom nego izvozom: politika metoda provjere, pravila uvjetnog pristupa sa snagom „Phishing-resistant MFA" i izvještaj o registriranim metodama po korisniku — tri ekrana konzole koja zajedno kažu „mjera višefaktorske autentifikacije postoji, provodi se tehnički i evo pokrivenosti".
Uz to ide kratka pisana politika (tko mora, čime, postupak za izgubljeni ključ) — i mapa dokaza za nadzor je gotova. Predložak politike ostavljamo klijentima nakon uvođenja.
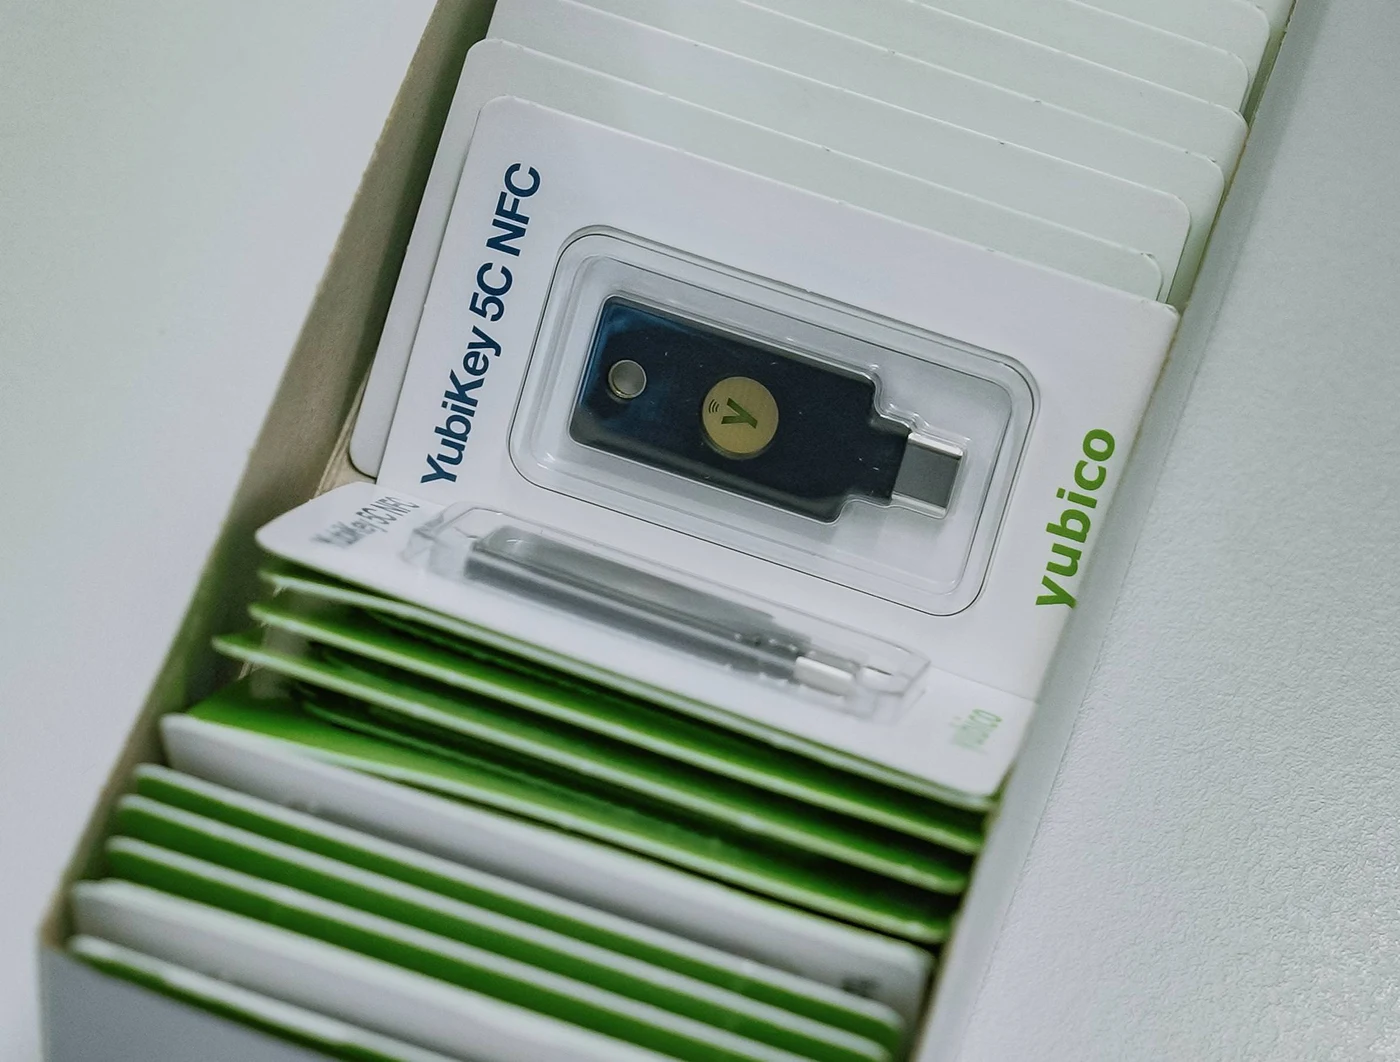
Nabavu ključeva na tvrtku — dva po osobi, s računom na Vaše podatke — rješavate kroz naš katalog; za miješano okruženje prijenosnika i mobitela najčešće predlažemo YubiKey 5C NFC.
Fotografija: Yubico (službeni materijali).
Trebate uvođenje? Javite se — a modele, cijene i česta pitanja imate na YubiKey Hrvatska stranici.


