
Tko što radi pri uvođenju?
Administrator uključuje metodu, određuje tko je mora koristiti i kako se zamjenjuje izgubljen ključ. Zaposlenik registrira ključeve na svom računu.
Širi plan je u vodiču FIDO2 ključevi za tvrtke.
Okta: na što paziti?
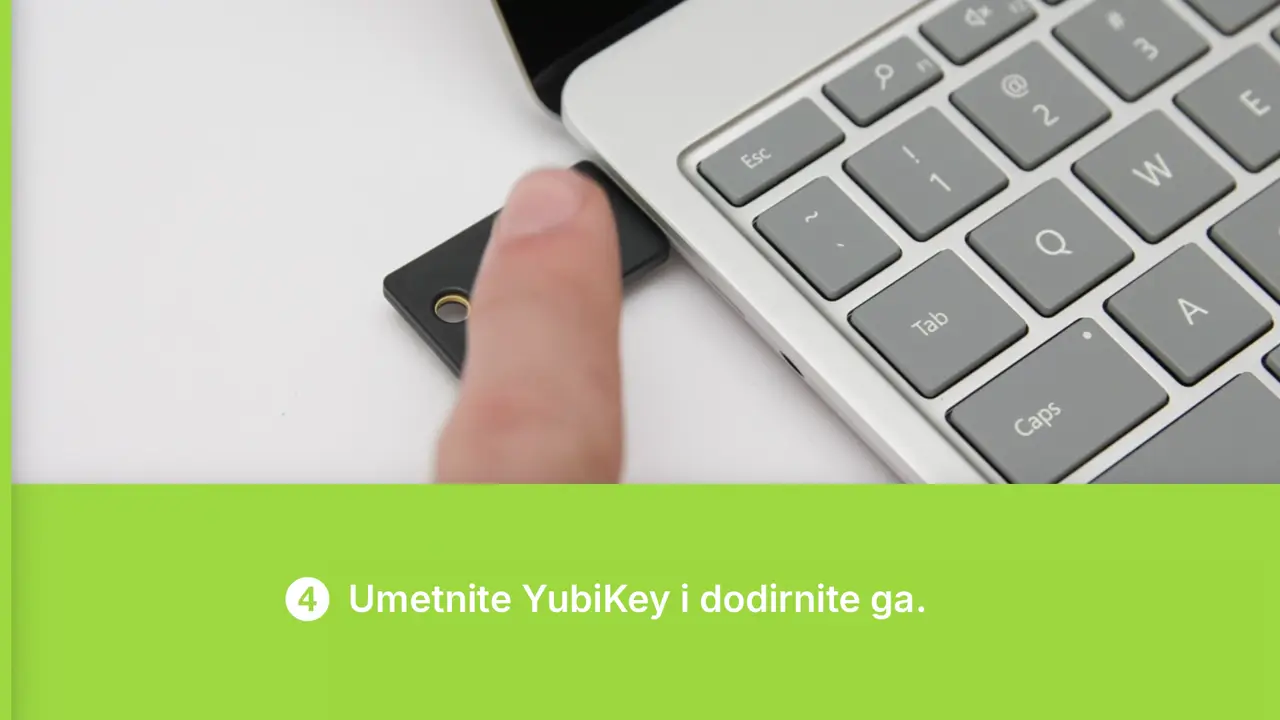
Okta traži da korisnik, ako bude upitan, dopusti da vidi marku i model ključa te da postavi PIN za svaki registrirani FIDO2 ključ. Registracija kroz FIDO U2F nije podržana kad se koriste grupe autentifikatora.
Ping Identity: što mora biti spremno?
Za PingID dokumentacija traži da je okruženje povezano s PingOneom i da je FIDO2 uključen u administratorskom portalu. Registracija i prijava moraju ići kroz preglednik i platformu koji podržavaju WebAuthn. Za prijavu bez lozinke potrebni su Discoverable Credentials.
Salesforce: kako izgleda registracija?
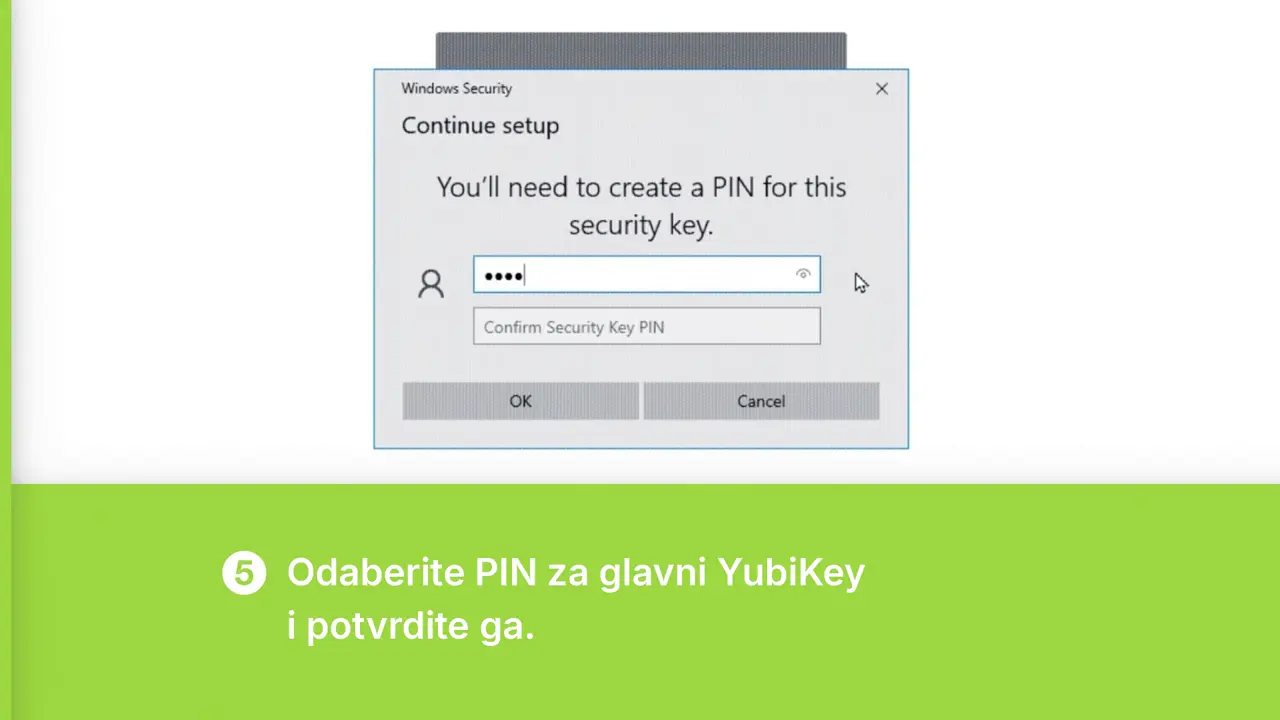
U videu se ključ registrira kroz korisničke postavke, uz kôd poslan na e-poštu. Izbornici i dopuštenja razlikuju se po organizaciji, pa korake prije uvođenja provjerite s administratorom i u službenoj Salesforce dokumentaciji.
Kako mogu dobiti pomoć pri uvođenju?
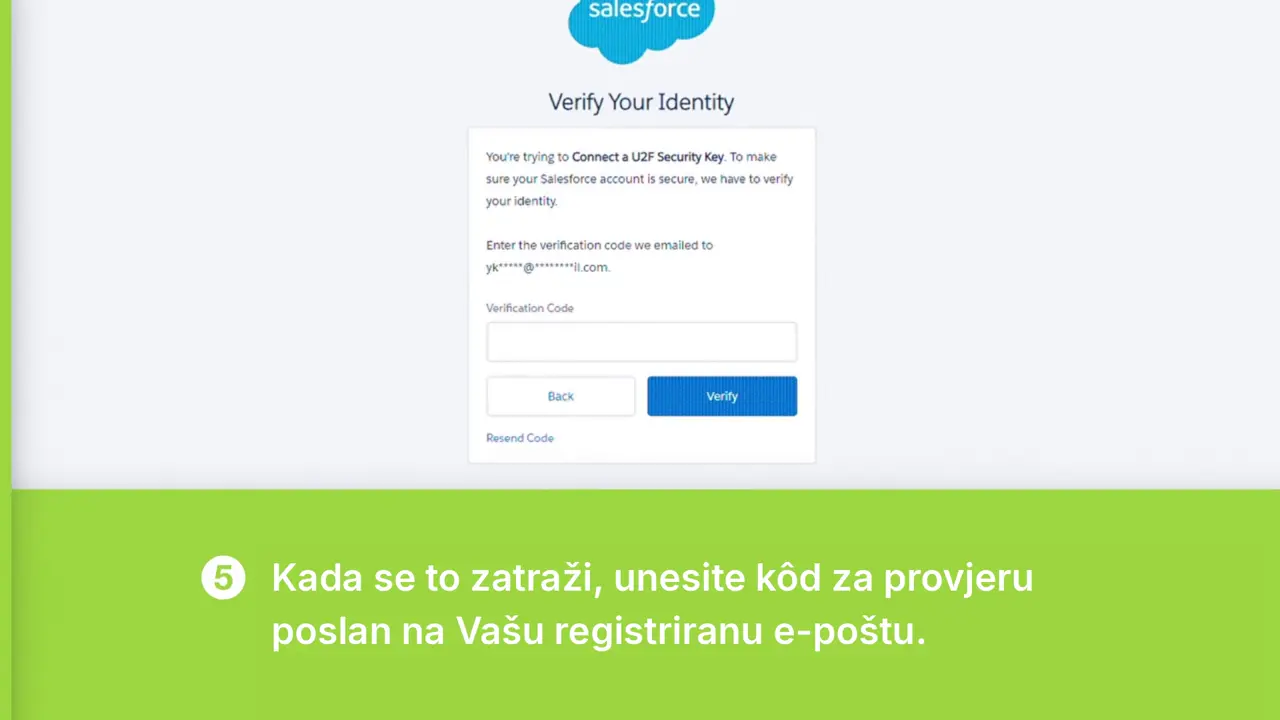
Za tvrtke se najčešće uzima Security Key C NFC ili, kad treba više protokola, YubiKey 5C NFC. Za nabavu i uvođenje pogledajte usluge za tvrtke. Zaposlenicima možete poslati video upute na hrvatskom.


